ИИ-аналитика в SOC: что ломается в первые три месяца и как к этому подготовиться
ИИ-надстройка над SIEM, DLP, NGFW и EDR обещает разгрузить первую линию. На практике первый месяц почти всегда хуже исходного, а эффект к концу квартала зависит от того, что было сделано до включения. Разбираем, что мерить, что ломается и на что закладываться.
Коротко
ИИ-аналитика в SOC — это слой между SIEM и аналитиком: он схлопывает дубли, связывает разрозненные алерты в одну карточку и подставляет контекст. Правила корреляции и решения по инцидентам остаются там, где были.
Первые недели после включения показатели, как правило, ухудшаются: дедупликация склеивает лишнее, связывание ломается на расхождении времени источников, аналитики продолжают работать по старой схеме. Это фаза настройки, и её надо заложить в план заранее.
Главное: эффект определяется подготовкой, а не моделью. Замеры до старта, порядок в журнале инцидентов, единые идентификаторы в источниках и изменённый регламент смены дают больше, чем выбор продукта.
Запрос на ИИ в SOC почти никогда не начинается с ИИ. Он начинается с арифметики смены: сколько минут остаётся у аналитика первой линии на одно срабатывание, если разделить смену на поток. Когда цифра получается неприличной, из неё следует одно из двух. Либо часть потока разбирается формально, либо первая линия работает в режиме, который долго не живёт — люди выгорают и уходят, а вместе с ними уходит понимание инфраструктуры.
Стек при этом обычно нормальный. Работающий SIEM с выстроенными правилами корреляции, DLP, NGFW, EDR, IRP для ведения инцидентов. Проблема не в отсутствии средств защиты, а в том, что каждое из них честно генерирует события, а сводить их в картину приходится человеку — руками, в голове, по памяти о том, что похожий инцидент разбирали три недели назад.
Материал для руководителей SOC, CISO и архитекторов ИБ, которые рассматривают ИИ-аналитику поверх существующих средств защиты. Дальше — где этот слой встаёт в архитектуре, что зафиксировать до включения, почему первый месяц хуже исходного и что реально меняется к концу квартала.
Где ИИ-слой встаёт в архитектуре SOC
Слой аналитики встаёт между SIEM и аналитиком, не заменяя ни то ни другое. Правила корреляции остаются на месте, телеметрия продолжает идти в SIEM; меняется то, в каком виде алерт доходит до человека.
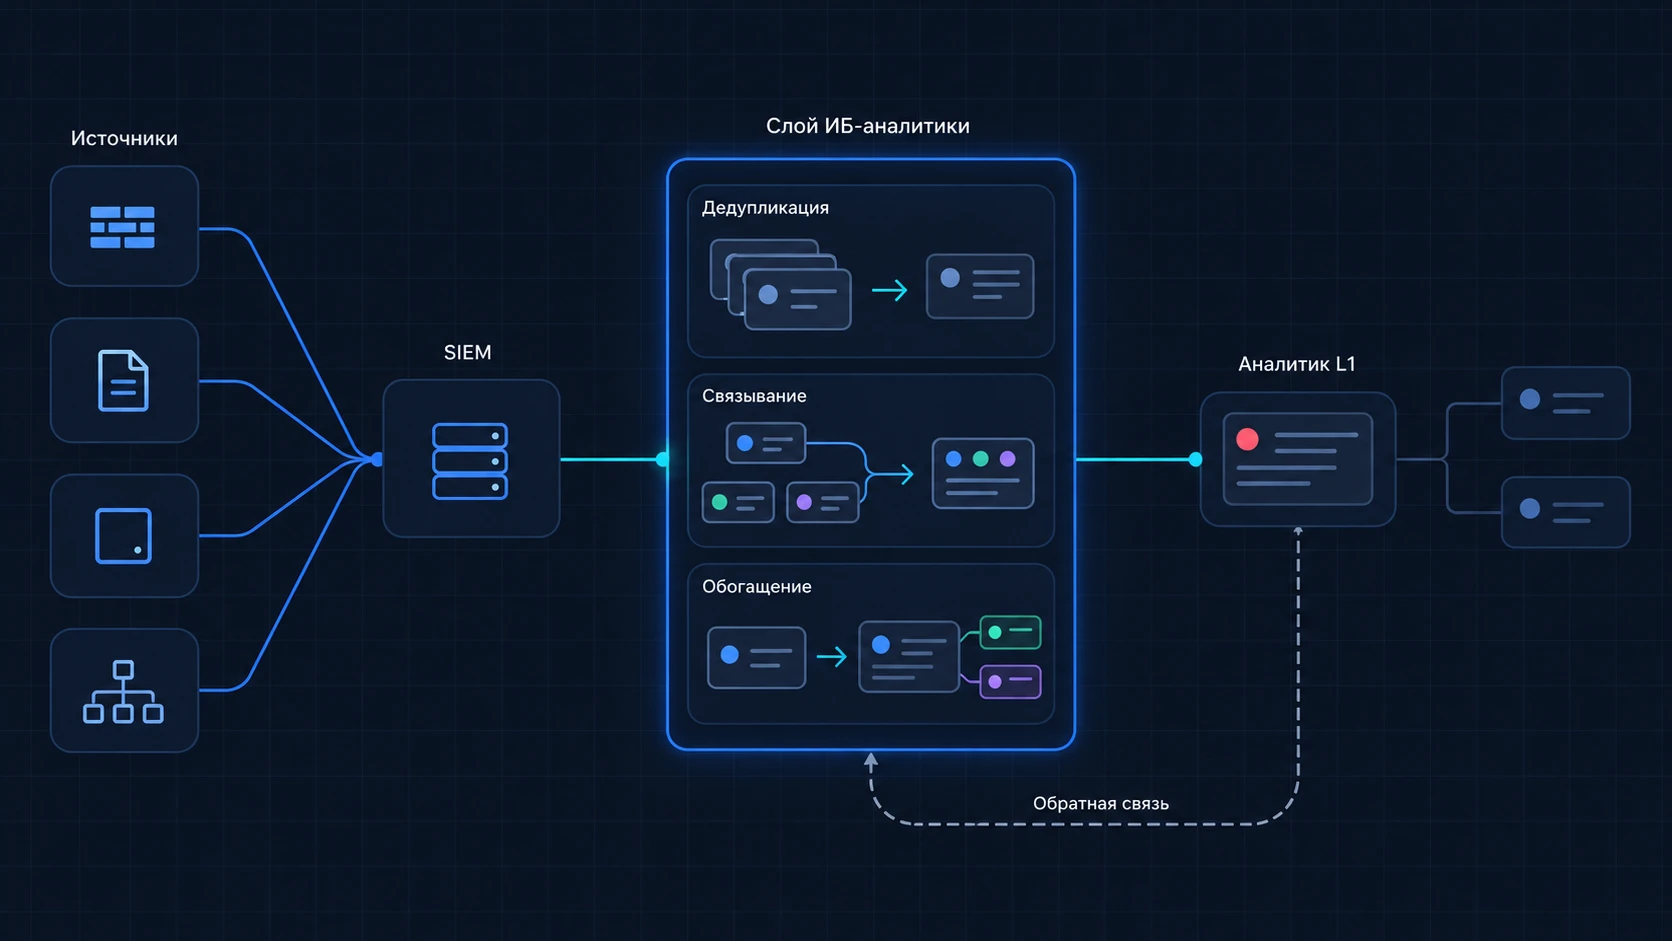
Механика простая. Дедупликация схлопывает однотипные срабатывания, порождённые одним событием в инфраструктуре. Связывание собирает разрозненные алерты в одну карточку по общим сущностям — учётная запись, хост, сетевой адрес, временное окно. Обогащение подставляет контекст из каталога и CMDB прямо в карточку, чтобы аналитик не ходил за ним руками.
Поверх этого — предложенный приоритет. Здесь стоит сразу требовать обоснование: карточка вида «высокий приоритет» без объяснения вызывает у аналитиков недоверие и игнорируется, карточка с перечнем признаков, на которых построена оценка, — обсуждается. Этот класс задач решает ContentGuard — наша платформа ИБ-аналитики поверх NGFW, DLP, EDR и SIEM; сказанное ниже относится к любому решению такого класса.
Одно следствие стоит держать в голове с самого начала. Правило, которое срабатывает на легитимную активность сотни раз в сутки, после внедрения будет срабатывать столько же — аналитик просто увидит эти срабатывания одной карточкой. Это разгрузка, но не исправление правила. Известные генераторы шума имеет смысл переписать до пилота: иначе эффект от этой работы припишут ИИ-слою, и понять, что сработало, будет уже нельзя.
Что зафиксировать до включения
Самая дешёвая часть проекта и самая часто пропускаемая. Если не зафиксировать базу до старта, через квартал спорить о результате будет не с чем: у вендора найдётся выгодная выборка, у SOC — ощущения. Около трёх недель фонового сбора статистики, методика счёта записывается в документ, который подписывают обе стороны.
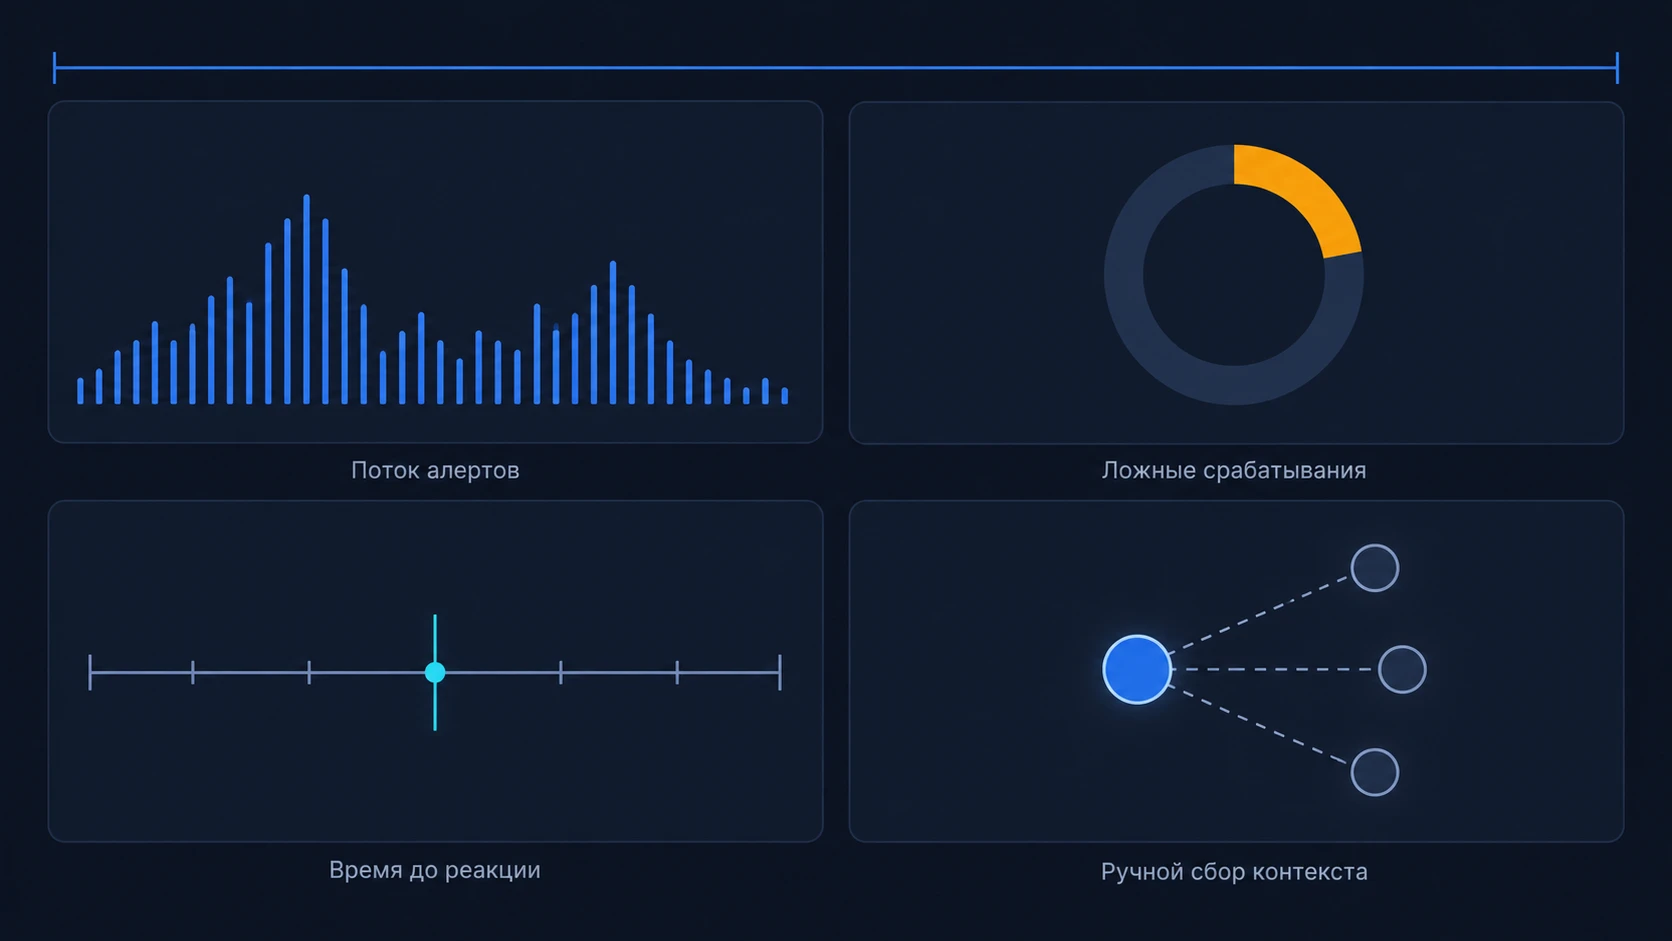
| Показатель | Как считать | Где обычно ошибаются |
|---|---|---|
| Поток алертов на аналитика в смену | Выгрузка SIEM и график смен; рабочие дни и ночные смены отдельно | Среднее за месяц вместе с выходными размывает будний пик |
| Доля ложных и незначимых срабатываний | Статусы закрытия в IRP по письменно зафиксированному определению | Дубликаты смешивают с ложными, хотя уходят они первыми |
| Время до первого действия аналитика | Таймстемпы IRP, медиана | Время смены статуса вместо первого действия: статусы меняют пакетом в конце смены |
| Разборы с ручным походом за контекстом | Контрольная выборка с отметкой аналитика | Оценка на глаз: руководитель и первая линия называют разные величины |
| Эскалации на L2 «за справкой» | Разметка силами L2 при закрытии переданного инцидента | Считать все эскалации одной корзиной |
Два момента требуют отдельного решения. Первый — определение ложного срабатывания. Легитимная активность, которую правило корректно поймало, — это шум или корректная работа? Единого ответа нет, и его нужно записать до замеров, иначе через квартал спор пойдёт о терминах. Второй — медиана вместо среднего для времени реакции: среднее легко «улучшить» одним спокойным ночным дежурством и испортить одним забытым инцидентом.
Самым говорящим обычно оказывается последний показатель таблицы. Доля эскалаций на вторую линию, нужных только ради контекста, прямо показывает, сколько даст обогащение карточки. Если таких эскалаций почти нет, ИИ-слой даст меньше, чем обещает презентация, и лучше узнать это заранее.
Первый месяц: почему сначала становится хуже
Если к этой фазе не подготовить руководство заранее, на первом же управляющем комитете проект получает ярлык неудачного. Причины просадки при этом типовые и предсказуемые.
Дедупликация склеивает лишнее. Стартовые пороги почти никогда не совпадают с тем, что аналитики считают одним инцидентом. В одну карточку попадают разные события, часть контекста теряется. Пороги пересматривают вместе с командой развития контента SIEM несколько итераций подряд.
Время. Источники отдают временные метки в разных зонах и с разной точностью, и связывание по временному окну на этом ломается: события одного инцидента расходятся по разным карточкам. Чинится это на стороне источников, а не в аналитическом слое, поэтому синхронизацию стоит проверить до включения.
Таймеры SLA. Когда карточка меняет категорию, счётчик времени реакции в IRP может пересчитываться, и отчётность первых недель читается некорректно. Правило счёта SLA для инцидентов с переопределённым приоритетом лучше описать заранее.
И самое человеческое: подсказки игнорируют. Не из саботажа — просто регламент не поменялся, и новая карточка выглядит необязательным дополнением к привычному интерфейсу.
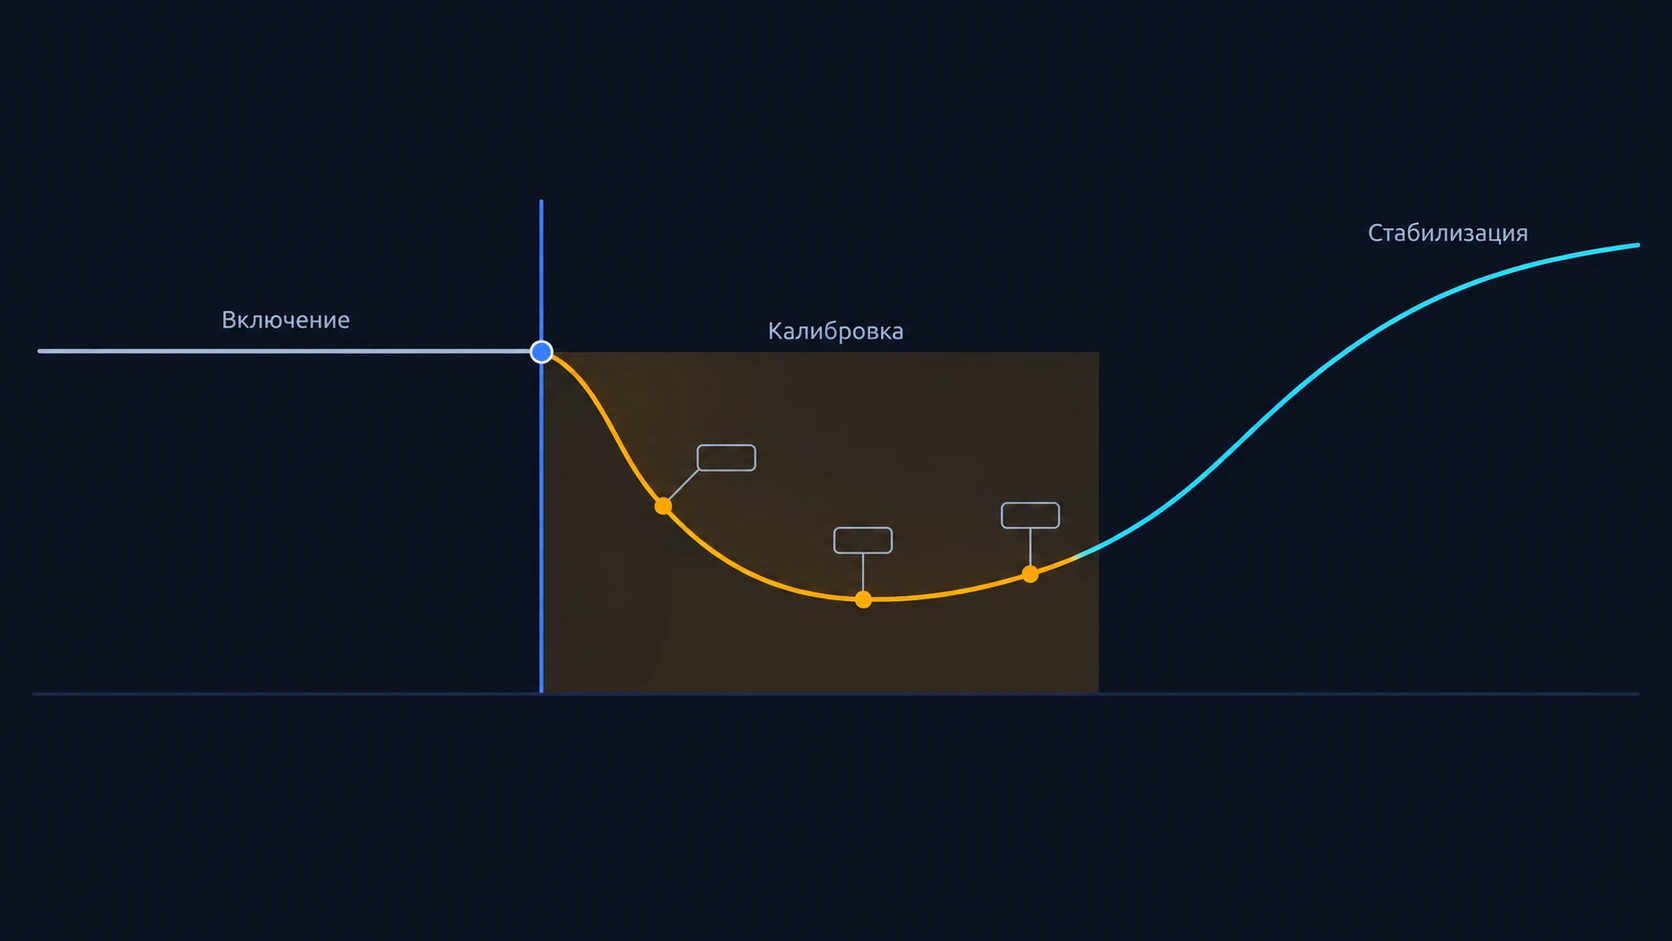
Отсюда требование к договору: просадку первых недель нужно записать в протокол ещё до старта. Без такой оговорки фазу настройки сворачивают ровно тогда, когда до результата остаётся несколько недель.
Что реально меняется к концу квартала
Процента, который можно пообещать заранее, не существует. Результат зависит от качества правил корреляции, состава источников и того, как в организации считают шум, поэтому любую цифру из презентации стоит встречать вопросом о методике и базе сравнения.
Качественно картина обычно выглядит так. Первым уходит поток дубликатов — это прямое следствие дедупликации, и его видно раньше всего. Дальше сокращается ручной поход за контекстом: аналитики замечают это раньше, чем оно появляется в отчётах. Самый ценный эффект — перераспределение между линиями. Первая линия чаще доводит разбор до конца сама, не поднимая L2 ради справки, а у второй линии освобождается время на расследования, где она действительно нужна.
Чего ждать не стоит — автоматического реагирования и сокращения штата. Решения по инцидентам остаются за людьми; меняется качество входных данных, с которыми они начинают разбор. Высвобожденное время разумно заранее направить туда, что откладывается годами: разбор накопившихся низкоприоритетных срабатываний, актуализацию правил, ретроспективный анализ. Если этого не сделать, эффект растворится и станет невидимым для руководства.
Что обычно оказывается сложнее плана
Эти работы редко попадают в первоначальную оценку, хотя встречаются почти в каждом проекте такого класса.
Как встроить подсказки в работу смены
Тренингом это назвать сложно. Работают изменения в самом процессе, и ни одно из них не про технологию.
Обратная связь в карточке. Закрывая инцидент, аналитик отмечает, согласен ли он с предложенным приоритетом, и при несогласии выбирает причину из короткого списка. Это одновременно материал для калибровки и вовлечённость: люди охотнее пользуются тем, на что могут повлиять.
Регулярный разбор расхождений. Руководитель смены раз в неделю смотрит, где система предложила одно, а аналитик решил иначе, и кто оказался прав. Через несколько недель разборы можно переводить в режим по необходимости. Побочный эффект — из них вырастают правки в правила корреляции SIEM, к ИИ отношения не имеющие.
Владелец. Конкретный человек, отвечающий за качество подсказок так же, как кто-то отвечает за качество правил. Без этой роли система деградирует тихо: точность уплывает вслед за изменениями в инфраструктуре, аналитики перестают доверять, использование сходит на нет, и никто не может назвать момент, когда это произошло.
И разговор с первой линией до включения. Про ИИ-проект смена слышит раньше, чем его успевают объяснить, и трактует однозначно — как подготовку к сокращению. Дальше система получает ровно то отношение, которого заслуживает угроза. Говорить стоит о том, что изменится в смене: какие задачи уйдут, что появится взамен, кто принимает решения.
Почему облачная схема для банков и КИИ не проходит
Телеметрия SOC — это не обезличенные метрики. В событиях DLP и прокси встречаются фрагменты документов и переписки, в логах прикладных систем — идентификаторы клиентов и операций. Для банка передача такого потока внешнему сервису задевает режим банковской тайны, требования к обработке персональных данных и внутренние политики, написанные под требования Банка России к защите информации. Для объекта КИИ добавляются свои ограничения; почему облачный ИИ там не проходит в принципе, мы разбирали отдельно.
Вторая причина — статус самого сегмента мониторинга. Любое изменение его границ, включая появление исходящего канала к внешнему сервису, означает пересмотр модели угроз и повторные работы. Стоимость такого пересмотра обычно перевешивает удобство облачной поставки.
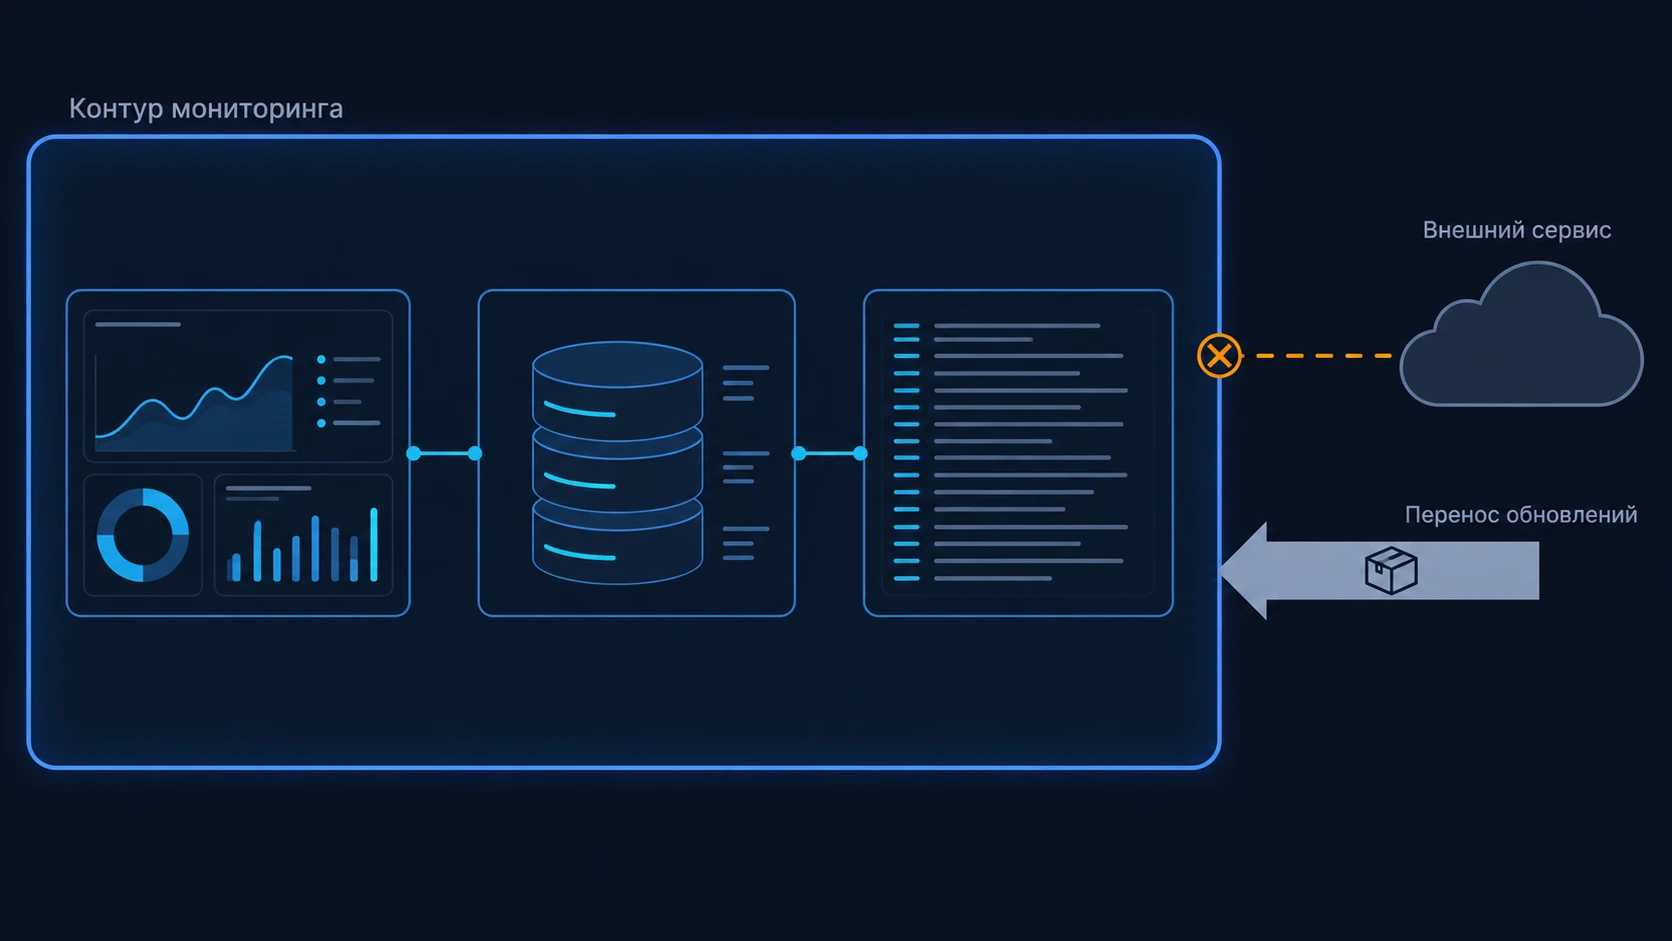
У закрытой схемы есть цена, и её стоит назвать до подписания. Обновления моделей и правил переносятся в контур вручную по регламенту. Вендор не видит телеметрию и не может удалённо диагностировать проблему — поддержка строится на журналах, которые заказчик выгружает сам. Это медленнее облачной модели, и сроки реакции нужно описать в SLA честно — до первого инцидента. Смежные требования к закрытому контуру — в материале о защите LLM от атак, регуляторная рамка для финансовых организаций — в разборе 243-ФЗ для банков.
Итоги
Эффект ИИ-аналитики измеряется разгрузкой первой линии и перераспределением работы между линиями. Автоматического реагирования в таких проектах нет и быть не должно: меняется качество входных данных для решения, само решение остаётся за человеком.
Три недели замеров до старта защищают проект лучше любой презентации — спор о результате идёт по заранее согласованной методике. Эти же замеры позволяют спокойно пройти первый месяц, если просадка показателей записана в протокол заранее.
Организационная часть тяжелее технической. Подключение источников занимает недели, изменение регламента и привычек смены — месяцы, и закладывать в план нужно именно вторую цифру.
Закрытый контур меняет не архитектуру, а эксплуатацию: обновления, диагностика и поддержка живут по другим правилам и требуют отдельного описания в SLA.
Что дальше: как оценить готовность своего SOC
Перед тем как обсуждать пилот, имеет смысл честно ответить на несколько вопросов внутри команды.
Соседние сценарии применения ИИ в безопасности — от приоритизации алертов до анализа фишинга — собраны в обзоре семи практических сценариев ИИ в ИБ. Банковскую специфику внедрений разбирали отдельно; решения для финансовых организаций собраны на странице для банков.
Частые вопросы
Насколько ИИ-аналитика сокращает ложные срабатывания в SOC?
Универсальной величины не существует: результат зависит от качества правил корреляции в SIEM, состава подключённых источников и от того, как в конкретной организации определяется ложное срабатывание. Корректная оценка возможна только при зафиксированной до старта базе измерений, поэтому любую заявленную цифру стоит проверять вопросом о методике счёта.
С какими SIEM интегрируется ИИ-аналитика ContentGuard?
Слой аналитики работает поверх событий, которые SIEM уже нормализовал, поэтому марка системы менее принципиальна, чем доступность потока событий и полнота полей. Типовой состав источников включает межсетевой экран нового поколения, DLP, EDR и каталог учётных записей. Перечень поддерживаемых систем уточняется на этапе предпроектного обследования.
Заменяет ли искусственный интеллект аналитиков SOC?
Нет. Решения по инцидентам принимает аналитик, а система готовит вход для этого решения: схлопывает дубликаты срабатываний, связывает разрозненные события по общим сущностям и подставляет контекст из смежных систем. Сокращение штата не является целью таких проектов, освободившееся время обычно уходит на ретроспективный анализ и развитие правил корреляции.
Остаются ли данные SOC внутри контура банка при внедрении ИИ-аналитики?
При развёртывании on-premise в защищённом сегменте телеметрия не покидает периметр организации, а обновления моделей переносятся в контур по внутреннему регламенту. Платой за такую схему становится более медленная удалённая диагностика со стороны поставщика, и это условие следует заранее отразить в соглашении об уровне обслуживания.
Сколько времени занимает внедрение ИИ-аналитики в банковский SOC?
Дольше всего идут измерения до старта, согласование доступов и калибровка первых недель эксплуатации; само развёртывание — наименее затратный по времени этап. Сроки зависят от готовности журнала инцидентов, полноты подключаемых источников и скорости внутренних согласований, поэтому оценка даётся по результатам предпроектного обследования.
Можно ли внедрять ИИ в SOC без качественной исторической разметки инцидентов?
Начать можно, но первым этапом станет приведение журнала инцидентов к единой категоризации. Если система приоритизации опирается на историю разборов, а одинаковые по сути инциденты закрывались разными аналитиками по-разному, подсказки будут воспроизводить этот разнобой. Оценку трудозатрат на такую подготовку лучше получить до старта пилота.
Чек-лист: готовность SOC к ИИ-аналитике
PDF, 14 страниц для руководителя SOC, CISO и архитектора ИБ. Пять блоков самопроверки: замеры до старта, журнал инцидентов, источники, контур и эксплуатация, люди и процесс — плюс вопросы вендору и критерии успеха пилота.
Проверить, что ИИ-аналитика даст вашему SOC
Начинать стоит с замеров на собственном потоке: демонстрация модели без этой базы ничего не покажет. AZONE-AI проводит экспресс-оценку SOC: состав источников, качество журнала инцидентов, текущая доля ложных срабатываний и реалистичный эффект. По результатам — архитектура пилота в закрытом контуре и оценка ресурсов.